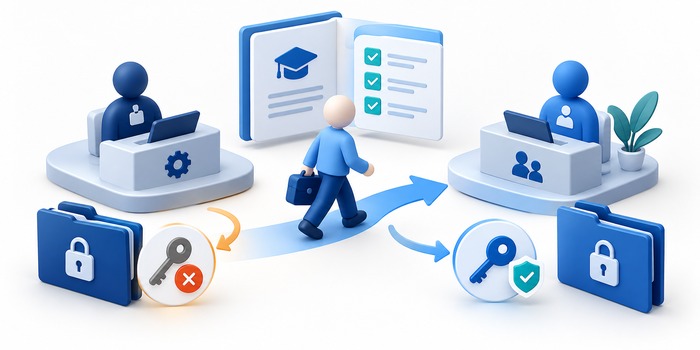


Phân quyền sử dụng hệ thống theo vị trí và trách nhiệm của nhân viên
Một chức danh chưa đủ xác định mọi quyền truy cập. Cần tách quyền xem, nhập, sửa, duyệt và xuất dữ liệu, đồng thời giới hạn phạm vi cửa hàng hoặc bộ phận theo công việc được giao.
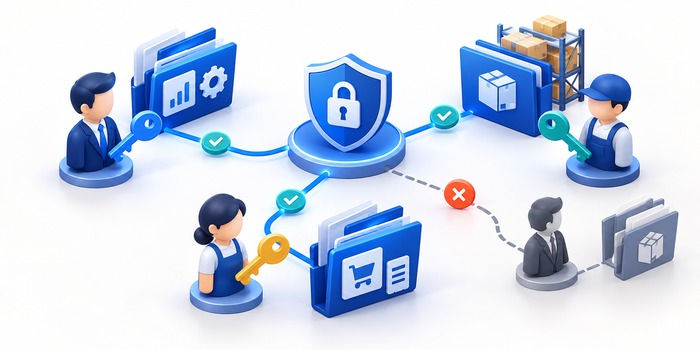
Cho người dùng toàn quyền để đỡ bị vướng có thể giải quyết nhanh một lần hỗ trợ nhưng làm khó kiểm soát về sau. Cách bền vững hơn là bắt đầu từ đầu việc họ phải thực hiện, dữ liệu họ cần và người chịu trách nhiệm xác nhận. Quyền nên theo vai trò có thể rà soát, không gắn cứng vào tên một nhân viên.
Lập ma trận thao tác và phạm vi dữ liệu
Với mỗi chức năng, tách mở hoặc xem, thêm, sửa, xóa, duyệt và xuất. Sau đó xác định dữ liệu thuộc cửa hàng, kho hoặc bộ phận nào. Được xem một màn hình không có nghĩa được xem mọi đơn vị hay tải toàn bộ danh sách.
Một người có thể nhận nhiều vai trò, nhưng cần kiểm tra quyền cộng dồn. Đặc biệt lưu ý trường hợp người nhập cũng được duyệt hoặc thay đổi danh mục ảnh hưởng nhiều bộ phận; các ngoại lệ phải có người chấp thuận.
Cấp vừa đủ và kiểm tra tại nơi xử lý
Theo nguyên tắc quyền tối thiểu, chỉ cấp khả năng cần cho nhiệm vụ được giao. Vai trò mới nên được kiểm tra bằng tài khoản có quyền tương ứng thay vì dùng tài khoản quản trị để nghiệm thu.
Ẩn menu không thay thế kiểm tra quyền ở bước xử lý dữ liệu. Khi người dùng gọi lại đường dẫn, mở bản ghi của điểm khác hoặc yêu cầu xuất, hệ thống vẫn cần xác nhận quyền đối với thao tác và dữ liệu liên quan.
Quản lý ngoại lệ và thay đổi vai trò
Quyền tạm thời cần lý do, người duyệt và mốc rà lại. Tránh giữ quyền hỗ trợ mãi sau khi nhiệm vụ kết thúc, hoặc sao chép toàn bộ quyền của người cũ chỉ vì nhân viên mới làm cùng phòng.
Duy trì danh sách vai trò cùng người chịu trách nhiệm. Khi thay đổi công việc, rà cả quyền cũ và mới; đồng thời giữ tham chiếu lịch sử thao tác theo tài khoản ổn định để vẫn hiểu được ai đã thực hiện giao dịch trước đó.
Ví dụ áp dụng trong công việc
Ví dụ giả lập về ba vai trò. Đây là ma trận gợi ý, không khẳng định cấu hình mặc định của một sản phẩm.
| Vai trò | Thao tác | Phạm vi |
|---|---|---|
| Nhân viên điểm | Nhập và xem phần được giao | Điểm đang phụ trách |
| Quản lý điểm | Kiểm tra, duyệt theo quy trình | Điểm được phân công |
| Người tổng hợp | Xem báo cáo và xuất được duyệt | Các đơn vị đã được cấp |
Checklist bắt đầu
- Quyền được tách theo thao tác và phạm vi.
- Đã kiểm tra quyền cộng dồn từ nhiều vai trò.
- Kiểm tra cả giao diện và bước xử lý dữ liệu.
- Quyền tạm và thay đổi vị trí có mốc rà soát.
Câu hỏi thường gặp
Đổi tên đăng nhập có làm mất quyền không?
Phụ thuộc cách hệ thống thiết kế. Nên liên kết quyền và lịch sử với mã tài khoản ổn định, còn tên đăng nhập là thông tin có thể thay đổi có kiểm soát. Cần thử cả đăng nhập, thao tác và tra lịch sử sau khi đổi trước khi áp dụng rộng.
Bước tiếp theo cho doanh nghiệp
Doanh nghiệp có thể lập ma trận vài vai trò để trao đổi phạm vi phân quyền cần nghiệm thu, không mặc định mọi quyền đề xuất đã mở trong bản dùng thử.
Xem thêm bài viết Quản lý nhân sự.
Tham khảo chuyên môn: NIST — Nguyên tắc quyền tối thiểu; OWASP — Kiểm tra quyền truy cập.